




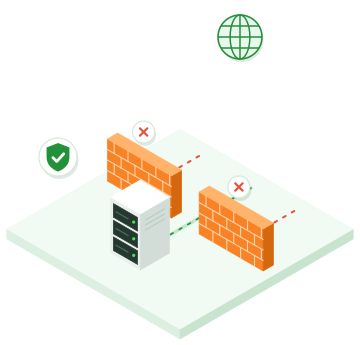
Pare-feu : le trafic refusé s'arrête au mur, le trafic autorisé atteint le serveur

Le pare-feu d'OpenBSD, pour chaque VM

pf est l'un des pare-feu les plus réputés du monde open source. La plateforme l'applique à chaque VM, sur le serveur qui l'exécute : le filtrage se fait au plus près de la VM, y compris entre deux VM d'une même organisation.

Une règle reprend les paramètres de pf qui ont un sens pour une VM : action (laisser passer, bloquer, rejeter), sens, protocole, ports, adresses, suivi d'état, et bien d'autres options.

Règles propres et groupes de sécurité

Chaque VM a ses règles, et peut appartenir à des groupes de sécurité partagés, par exemple « web » ou « admin ». Une règle peut autoriser les membres d'un groupe, ou un ensemble d'adresses que vous tenez à jour une seule fois pour toutes vos VM.

Contrôle des sorties

Par défaut, une VM peut sortir librement. Vous pouvez inverser cette politique pour n'autoriser que les destinations listées : une base de données qui ne parle qu'à vos serveurs, ou une VM compromise qui ne peut joindre personne.

Compteurs et journal

Chaque règle a ses compteurs, et les paquets peuvent être journalisés : vous voyez dans le portail ce que votre pare-feu laisse passer et ce qu'il arrête.

Inclus dans votre VDC

Le pare-feu n'est pas facturé : seules les ressources (VM, IP publiques, stockage…) le sont. Vous créez les règles et les groupes dont vous avez besoin, dans la limite des quotas de votre VDC.

Pare-feu (FWaaS)

En bref

Le pare-feu pf

Les options de pf, appliquées à chaque VM.

Au plus près de la VM

Filtrage sur le serveur de la VM, même entre VM voisines.

Groupes et ensembles

Groupes de sécurité partagés et listes d'adresses réutilisables.

Politique de sortie

Sorties libres, ou limitées aux destinations listées.

Compteurs et journal

Ce qui passe et ce qui est bloqué, visible dans le portail.

Sans surcoût

Règles et groupes inclus dans votre VDC.

Démarche

Comment ça se passe

Étape 1

N'ouvrez que l'utile

Autorisez uniquement les ports dont vos services ont besoin, par exemple 80 et 443 pour un site web.

Étape 2

Restreignez l'administration

Limitez SSH (22) et le bureau à distance (3389) à vos adresses IP connues.

Étape 3

Séparez les rôles

Placez la base de données dans un groupe qui n'accepte que les connexions de vos serveurs web, et limitez ses sorties.

Questions fréquentes

Bon à savoir

Un ensemble de règles de pare-feu appliqué à une ou plusieurs instances. Chaque règle autorise un flux selon son sens, son protocole (TCP, UDP, ICMP), son port et sa source. Ce qui n'est pas autorisé est bloqué en entrée.

Non. Les groupes de sécurité sont inclus : seules les ressources de votre VDC (instances, IP publiques, stockage…) sont facturées.

Ajoutez au groupe de sécurité de l'instance une règle entrante TCP sur le port 22, avec pour source votre adresse IP publique (par exemple 203.0.113.10/32) plutôt que 0.0.0.0/0, qui ouvrirait l'accès à tout Internet.

Les connexions entrantes que vos règles n'autorisent pas sont bloquées. Les sorties sont autorisées, sauf si vous choisissez la politique de sortie restrictive.

Un pare-feu fourni comme un service du cloud : vous décrivez vos règles depuis le portail ou l'API, et la plateforme les applique. Chez PYSOFT, le FWaaS repose sur pf, le pare-feu d'OpenBSD, appliqué à chaque VM.
Cloud PYSOFT

Les autres services de votre VDC

Comment fonctionne le cloud PYSOFT

Le cloud PYSOFT assemble des briques éprouvées (OpenBSD, KVM, etcd, pf, relayd) autour d'un code simple et auditable. Objectif : …

Votre data center virtuel (VDC) en Algérie

Un VDC regroupe toute votre infrastructure dans un espace isolé : serveurs, réseaux, pare-feu, VPN, stockage et load balancers. Vous …

Serveurs virtuels hébergés en Algérie

Des serveurs virtuels hébergés à Dellys et facturés en dinars : choisissez une configuration prédéfinie ou composez votre VM au …

Des VM chiffrées, du disque à la mémoire

Chiffrez le disque de chaque VM en AES-256 avec une clé qui lui est propre, et sa mémoire par le …

Appstore : vos applications prêtes en quelques minutes

Choisissez une application et une taille de VM : la plateforme s'occupe du reste, de l'installation au HTTPS en passant …

Autoscaling : vos serveurs suivent la charge

Un groupe d'instances ajoute des VM quand la charge monte et en retire quand elle redescend. Vous payez la capacité …

Réseau SDN routé : réseaux privés et IP publiques

Chaque organisation dispose de son propre réseau, isolé des autres au niveau du routage. Vos VM communiquent entre elles en …

VPN as a Service : IPsec et WireGuard

Reliez vos bureaux et vos collaborateurs à votre réseau privé dans le cloud, sans exposer vos serveurs sur Internet.