




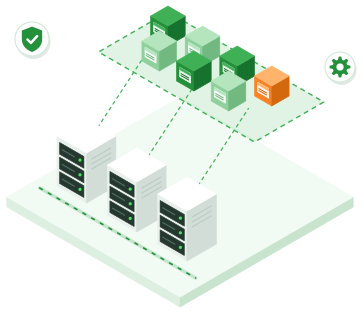
Serveurs physiques portant une couche de machines virtuelles

Une plateforme sobre, par conception

Chaque composant n'a que les droits dont il a besoin. Les services de la plateforme sont écrits en Go et confinés par les mécanismes d'OpenBSD, pledge et unveil : même compromis, un processus ne peut ni lire ni exécuter ce qui ne le concerne pas.

Les briques sont mûres et connues : l'hyperviseur vmm d'OpenBSD, KVM pour Windows et les GPU, le pare-feu pf, le répartiteur relayd, etcd pour l'état de la plateforme. Notre code les assemble, il ne les remplace pas.

Deux familles d'hyperviseurs

Par défaut, vos VM Linux et OpenBSD tournent sur vmm, l'hyperviseur intégré à OpenBSD : chaque VM est un processus isolé et sans privilèges. Les VM Windows et celles qui utilisent un GPU NVIDIA tournent sur des serveurs KVM, pilotés par la même plateforme et reliés aux mêmes réseaux privés.

Sur les serveurs AMD EPYC, une VM peut aussi être confidentielle : sa mémoire est chiffrée par le processeur (AMD SEV), avec une clé propre à cette VM.

Un réseau routé, sans réseau partagé

Chaque VM reçoit une adresse annoncée individuellement par le serveur qui l'exécute (routage en /32 par BGP, interne à la plateforme). Il n'existe pas de grand réseau de niveau 2 partagé entre clients : chaque organisation dispose de sa propre table de routage et de ses réseaux privés, isolés des autres même quand les plages d'adresses se recoupent.

Exemple de data center virtuel (VDC) sur le cloud PYSOFT Depuis Internet, le trafic arrive sur une IP publique associée à un load balancer, qui le répartit entre deux instances web reliées à un réseau privé SDN. Une base de données utilise un volume répliqué en trois copies, protégé par sauvegardes et CDP. La sortie vers Internet passe par une traduction d’adresses (SNAT). Internet Votre VDC : organisation isolée entrant sortant IP publique Load balancer Sortie Internet traduction d’adresses (SNAT) Réseau privé routé · 10.0.0.0/24 Instance web 1 pare-feu « web » Instance web 2 pare-feu « web » Base de données pare-feu « bdd » Volume (3 copies) Sauvegardes et CDP
Exemple de VDC : le load balancer répartit le trafic entre deux instances web, la base de données garde ses données sur un volume répliqué et sauvegardé, la sortie vers Internet passe par la traduction d’adresses.

Stockage distribué et protection des données

Les disques des VM sont découpés en morceaux écrits en trois copies sur trois serveurs différents. Ils peuvent être chiffrés en AES-256 avec des clés gérées par la plateforme. Instantanés, sauvegardes planifiées et protection continue (CDP) complètent l'ensemble.

Haute disponibilité

Si un serveur tombe, la plateforme l'isole (fencing) puis redémarre ses VM sur un autre serveur. La perte du plan de contrôle n'arrête aucune VM : elles continuent de tourner, seules les opérations sont suspendues le temps de son retour.

Portail, API, Terraform et assistant IA

Tout se pilote depuis le portail web, l'API REST documentée (OpenAPI), la ligne de commande ou Terraform et OpenTofu. Un assistant IA intégré au portail prépare pour vous les opérations courantes : vous les confirmez d'un clic.

La plateforme

En bref

Surface d'attaque réduite

Services confinés (pledge, unveil), code auditable, aucun composant superflu.

vmm et KVM

Linux et OpenBSD sur vmm ; Windows et GPU sur KVM.

VM confidentielles

Mémoire chiffrée par le processeur (AMD SEV).

Réseau routé

Adresses en /32 annoncées par BGP, une table de routage par organisation.

Stockage distribué

Trois copies sur trois serveurs, disques chiffrables.

Bascule automatique

Les VM d'un serveur en panne redémarrent ailleurs.

Sauvegarde et CDP

Sauvegardes planifiées et restauration à la seconde.

Assistant IA

Il prépare vos opérations, vous confirmez.

API et Terraform

API REST, ligne de commande, provider Terraform et OpenTofu.

Démarche

Comment ça se passe

Étape 1

Vous demandez

Depuis le portail, l'API, Terraform ou l'assistant IA : gabarit, image, réseau, pare-feu.

Étape 2

La plateforme place

Le contrôleur choisit un serveur selon vos quotas et la capacité disponible, puis prépare réseau, pare-feu et disques.

Étape 3

La VM démarre

Vous vous y connectez en SSH (Linux, OpenBSD) ou en bureau à distance (Windows).

Questions fréquentes

Bon à savoir

Sur des briques open source éprouvées : l'hyperviseur vmm d'OpenBSD pour les VM Linux et OpenBSD, KVM pour Windows et les GPU, etcd pour l'état de la plateforme, pf pour le pare-feu et relayd pour la répartition de charge. Le code qui les assemble (agent, contrôleur, portail) est développé par PYSOFT.

vmm, l'hyperviseur d'OpenBSD, pour les VM Linux et OpenBSD ; KVM pour les VM Windows et celles qui utilisent un GPU.

Oui : API REST décrite en OpenAPI, ligne de commande, et un provider Terraform et OpenTofu pour les VM, les groupes de sécurité, les IP publiques et les load balancers. Les accès programmatiques utilisent des identifiants d'application, avec les droits d'un rôle.

Oui. Chaque organisation dispose de sa propre table de routage et de ses réseaux privés ; ses VM, volumes, règles de pare-feu et sauvegardes ne sont accessibles qu'à ses membres, selon leur rôle.

Pour sa sécurité : le système est conçu pour réduire la surface d'attaque, et ses mécanismes de confinement (pledge, unveil) limitent ce que chaque processus peut faire. Ses briques réseau (pf, relayd, bgpd, iked, WireGuard) sont intégrées et éprouvées depuis des années.

La plateforme isole le serveur puis redémarre ses VM sur un autre serveur, à partir de leurs disques répliqués. La perte du plan de contrôle, elle, n'arrête aucune VM.
Cloud PYSOFT

Les autres services de votre VDC

Votre data center virtuel (VDC) en Algérie

Un VDC regroupe toute votre infrastructure dans un espace isolé : serveurs, réseaux, pare-feu, VPN, stockage et load balancers. Vous …

Serveurs virtuels hébergés en Algérie

Des serveurs virtuels hébergés à Dellys et facturés en dinars : choisissez une configuration prédéfinie ou composez votre VM au …

Des VM chiffrées, du disque à la mémoire

Chiffrez le disque de chaque VM en AES-256 avec une clé qui lui est propre, et sa mémoire par le …

Appstore : vos applications prêtes en quelques minutes

Choisissez une application et une taille de VM : la plateforme s'occupe du reste, de l'installation au HTTPS en passant …

Autoscaling : vos serveurs suivent la charge

Un groupe d'instances ajoute des VM quand la charge monte et en retire quand elle redescend. Vous payez la capacité …

Réseau SDN routé : réseaux privés et IP publiques

Chaque organisation dispose de son propre réseau, isolé des autres au niveau du routage. Vos VM communiquent entre elles en …

Pare-feu as a Service (FWaaS) basé sur pf

Chaque VM a son propre pare-feu, appliqué sur son interface par pf, le pare-feu d'OpenBSD. Vous disposez de la finesse …

VPN as a Service : IPsec et WireGuard

Reliez vos bureaux et vos collaborateurs à votre réseau privé dans le cloud, sans exposer vos serveurs sur Internet.