




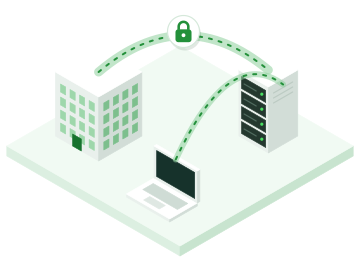
Tunnels VPN chiffrés entre un bureau, un portable et le cloud

Deux types de VPN

Le VPN IPsec (IKEv2) relie un site, par exemple le routeur de votre siège, à votre réseau privé : c'est le standard des équipements réseau d'entreprise. Le VPN WireGuard, plus simple, convient aussi aux accès nomades : ordinateurs portables et téléphones.

VPN IPsec site à site

Chaque connexion décrit le site distant (son adresse publique et son identité) et les réseaux à relier de part et d'autre. Le service s'appuie sur iked, l'implémentation IKEv2 d'OpenBSD ; l'authentification se fait par clé prépartagée.

WireGuard pour les nomades

WireGuard, intégré au noyau d'OpenBSD, crée des tunnels chiffrés avec des clés courtes, sans négociation complexe. Vous ajoutez un pair par appareil, et sa clé privée peut rester sur l'appareil.

Toujours disponible

Le service VPN tourne sur l'un des serveurs de la plateforme. Si ce serveur tombe, le service redémarre sur un autre serveur et les tunnels se rétablissent.

VPN

En bref

IPsec site à site

IKEv2, compatible avec les routeurs d'entreprise.

WireGuard nomade

Ordinateurs et téléphones, un pair par appareil.

Vos réseaux privés

Les réseaux de votre organisation, joignables par le tunnel.

Clés maîtrisées

La clé privée WireGuard peut rester sur l'appareil.

Bascule

Le service redémarre sur un autre serveur en cas de panne.

Créé en une phrase

L'assistant IA prépare le service et ses connexions.

Questions fréquentes

Bon à savoir

IPsec (IKEv2) est le standard des routeurs et pare-feu d'entreprise : il convient pour relier un site entier. WireGuard est plus simple et plus léger : il convient aussi aux ordinateurs portables et aux téléphones de vos collaborateurs.

Oui, s'il gère IPsec en IKEv2, ce qui est le cas de la plupart des routeurs et pare-feu d'entreprise. Vous déclarez son adresse publique et les réseaux à relier.

Le VPN est facturé selon les connexions et pairs utilisés : contactez-nous pour un devis.
Cloud PYSOFT

Les autres services de votre VDC

Comment fonctionne le cloud PYSOFT

Le cloud PYSOFT assemble des briques éprouvées (OpenBSD, KVM, etcd, pf, relayd) autour d'un code simple et auditable. Objectif : …

Votre data center virtuel (VDC) en Algérie

Un VDC regroupe toute votre infrastructure dans un espace isolé : serveurs, réseaux, pare-feu, VPN, stockage et load balancers. Vous …

Serveurs virtuels hébergés en Algérie

Des serveurs virtuels hébergés à Dellys et facturés en dinars : choisissez une configuration prédéfinie ou composez votre VM au …

Des VM chiffrées, du disque à la mémoire

Chiffrez le disque de chaque VM en AES-256 avec une clé qui lui est propre, et sa mémoire par le …

Appstore : vos applications prêtes en quelques minutes

Choisissez une application et une taille de VM : la plateforme s'occupe du reste, de l'installation au HTTPS en passant …

Autoscaling : vos serveurs suivent la charge

Un groupe d'instances ajoute des VM quand la charge monte et en retire quand elle redescend. Vous payez la capacité …

Réseau SDN routé : réseaux privés et IP publiques

Chaque organisation dispose de son propre réseau, isolé des autres au niveau du routage. Vos VM communiquent entre elles en …

Pare-feu as a Service (FWaaS) basé sur pf

Chaque VM a son propre pare-feu, appliqué sur son interface par pf, le pare-feu d'OpenBSD. Vous disposez de la finesse …